Death Plan Switch è utile, ma non può essere l’intero tuo piano per l’eredità digitale
Un interruttore a uomo morto self-hosted mette in luce una dura verità per gli sviluppatori solitari: preservare l’accesso è solo metà del lavoro; il resto è decidere chi debba avere accesso a cosa.
Immagine generata con l'IA
La domanda più scomoda nello stack di uno sviluppatore solitario non è se il server si guasterà. È cosa succederà quando la persona che conosce il server non sarà più disponibile.
È questo il problema alla base di Death Plan Switch, un “interruttore a uomo morto” self-hosted presentato su Hacker News come strumento scaricabile gratuitamente per gli sviluppatori solitari. In generale, un interruttore a uomo morto usa l’assenza di una conferma come segnale per attivare un’azione predefinita. È utile. Ma è anche pericolosamente incompleto se confondiamo la consegna con la pianificazione.
Il vero problema non è la morte, ma la dipendenza non documentata
L’eredità digitale è l’insieme delle informazioni disponibili su una persona dopo la sua morte, compresi asset digitali, conversazioni online, foto, video, profili di gioco e siti web, secondo la Digital Legacy Association. Per uno sviluppatore solitario può includere anche codice sorgente, credenziali di distribuzione, registrazioni di domini, account cloud, fatture, impegni con i clienti e chiavi di ripristino.
Il problema più comune non è necessariamente che questi elementi siano cifrati. È che nessuno sa che esistono, dove sono ospitati o cosa dovrebbe succedere loro. Un progetto potrebbe dover essere archiviato. Un servizio potrebbe dover essere chiuso. Un cliente potrebbe aver bisogno di un passaggio di consegne. Un familiare potrebbe aver bisogno di accedere ai documenti, ma assolutamente non alle credenziali di produzione. Sono risultati diversi e un unico meccanismo di rilascio non può rappresentarli tutti in modo sicuro.
Ecco perché il concetto alla base di Death Plan Switch conta anche al di là dello strumento in sé. Spinge gli sviluppatori a considerare l’infrastruttura personale come un patrimonio, non come una raccolta di esperimenti privati. Chi lavora da solo può essere contemporaneamente amministratore, responsabile della manutenzione, contatto per la fatturazione e servizio di assistenza d’emergenza. Questa concentrazione è efficiente quando la vita procede normalmente, ma diventa fragile quando non è più così.
La nostra opinione è che un interruttore vada considerato una porta d’emergenza, non un testamento.
Il self-hosting aumenta il controllo, ma concentra le responsabilità
C’è una logica convincente nel gestire in proprio un sistema per l’eredità digitale. I dati non devono essere consegnati in blocco a un servizio di terze parti e il meccanismo può essere esaminato, adattato e gestito secondo il modello scelto dallo sviluppatore. È un approccio che si adatta naturalmente a chi gestisce già la propria infrastruttura.
Ma il self-hosting crea anche una contraddizione netta: la persona che costruisce la via di fuga potrebbe essere l’unica capace di mantenerla in funzione. Se l’interruttore dipende da un solo server, un solo dominio, un solo backup, un solo account email o da un’unica persona che conosce la frase di ripristino, potrebbe fallire proprio quando serve.
La sicurezza rende il problema ancora più difficile. Un piano per l’eredità digitale contiene materiale particolarmente sensibile e le persone che devono accedervi dopo un’emergenza potrebbero non avere le competenze tecniche per verificare un flusso di lavoro crittografico. Un sistema elegante per il suo creatore può risultare inutilizzabile per chi deve eseguirlo o per un familiare. Peggio ancora, un pacchetto di dati troppo ampio può trasformare un passaggio di consegne progettato con cura in una violazione permanente della privacy.
Questo è il compromesso che un semplice interruttore può nascondere: avere il controllo dell’infrastruttura non equivale ad avere il controllo del risultato. Un archivio sicuro che nessuno sa utilizzare è, di fatto, una scatola chiusa a chiave. Un meccanismo comodo che rilascia tutto è un incidente di sicurezza in attesa di un falso allarme.
L’inattività è un segnale, non la prova della morte
La metafora dell’“interruttore a uomo morto” è efficace, ma il silenzio è ambiguo. Uno sviluppatore potrebbe essere ricoverato, in viaggio, escluso da un account, alle prese con un’emergenza familiare o semplicemente in pausa per scelta. Un check-in mancato può indicare che qualcosa è cambiato; non può stabilire il motivo.
Per questo è più sensato prevedere un’escalation graduale anziché un unico rilascio irreversibile. Prima dovrebbe arrivare un avviso al titolare, poi a una persona di fiducia, lasciando una possibilità di recupero prima che qualsiasi informazione sensibile esca dall’archivio. Il piano dovrebbe anche separare le categorie: ricordi personali, documenti aziendali, istruzioni operative e segreti non dovrebbero essere automaticamente destinati allo stesso destinatario o rilasciati nello stesso momento.
Le politiche delle piattaforme complicano ulteriormente le cose. Un’analisi del 2025 sulle funzioni per la gestione dell’eredità digitale osserva che i principali servizi gestiscono l’accesso post mortem in modi diversi: alcuni offrono contatti designati o la trasformazione dell’account in un profilo commemorativo, mentre altri richiedono richieste formali e documentazione. Microsoft, per esempio, secondo l’analisi si affida a una procedura per i parenti più prossimi, invece di offrire una configurazione analoga prima della morte. Un interruttore self-hosted non può ignorare questi termini, trasferire acquisti non trasferibili o garantire l’accesso a un account che non controlla.
La lezione giusta non è diffidare dell’automazione. È assegnarle un compito più limitato.
Il miglior piano per l’eredità digitale è semplice, stratificato e provato regolarmente
Per uno sviluppatore solitario, il primo risultato dovrebbe essere un inventario, non un messaggio drammatico programmato per il futuro. Elenca ciò che esiste, perché è importante, dove si trova e chi dovrebbe occuparsene. Poi crea istruzioni separate per l’accesso, la prosecuzione, la chiusura e la cancellazione.
Una persona di fiducia deve sapere che il piano esiste e come avviarlo, ma non necessariamente conoscere in anticipo ogni segreto. Chi esegue le volontà potrebbe aver bisogno di un’autorità legale. Un collega tecnico potrebbe aver bisogno di informazioni sufficienti per mantenere operativo un servizio. La famiglia potrebbe aver bisogno di foto e documenti, ma non dei dati dei clienti. Questi ruoli devono essere espliciti.
La Digital Legacy Association avverte che le persone dovrebbero preparare piani per i propri account e dispositivi, invece di affidare con leggerezza questa responsabilità a un’organizzazione esterna. È un buon consiglio anche per gli sviluppatori. Un fornitore può offrire un archivio sicuro o un flusso di lavoro, ma non può decidere che cosa significhi un progetto incompiuto, quale obbligo venga prima o che cosa debba restare privato.
Death Plan Switch è quindi uno spunto utile, non una risposta completa. Gli sviluppatori solitari dovrebbero valutare l’uso di un meccanismo di questo tipo per un passaggio di consegne attentamente limitato, ma solo dopo aver documentato gli asset, assegnato responsabilità a persone precise, aggiunto più passaggi di conferma e verificato il ripristino insieme ai destinatari previsti.
Il verdetto è semplice: automatizza l’avviso, non il giudizio. Un’eredità digitale non consiste soltanto nella possibilità di sbloccare un server dopo la morte di qualcuno. È un insieme di decisioni che rende l’assenza di quella persona meno pericolosa per tutti quelli che dovranno gestire il sistema.
Ancora nessun argomento: apri il primo.
Altri articoli
Fragilità di GitHub: perché le interruzioni ricorrenti esigono un'analisi
I ripetuti incidenti che compromettono la disponibilità su GitHub, influenzando servizi critici come Actions e Pages, evidenziano un preoccupante modello per l'hub essenziale dello sviluppo software moderno, sollevando urgenti interrogativi su fiducia e resilienza.
La fine del secondo intercalare: la stabilità digitale batte l'allineamento cosmico
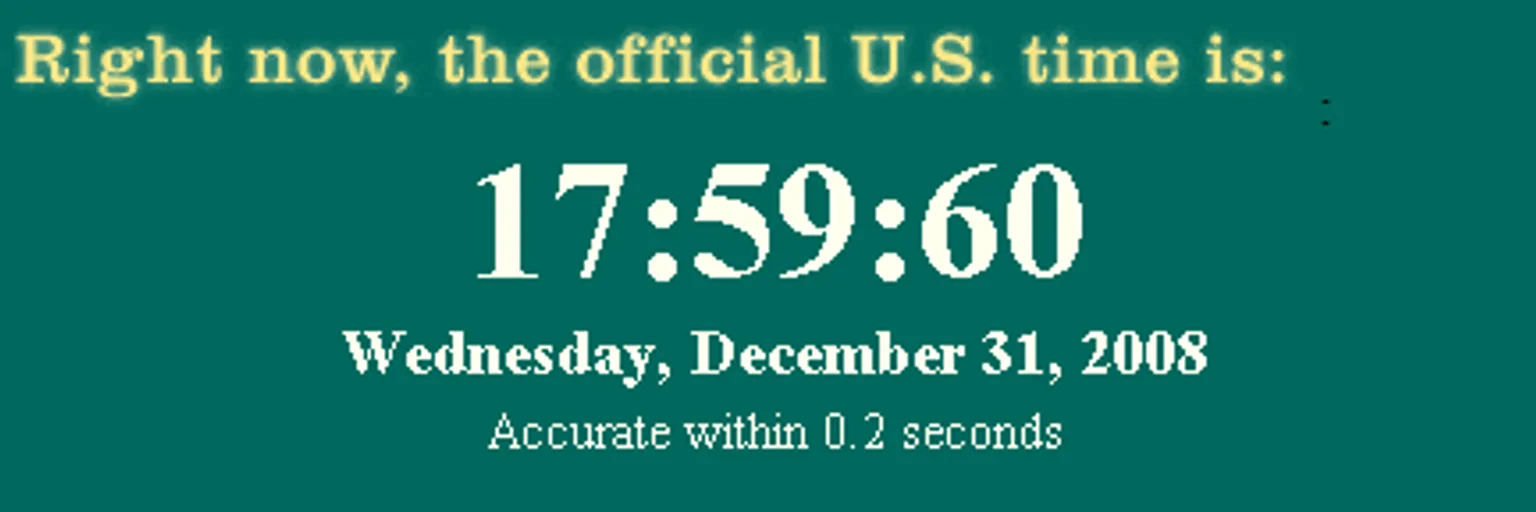
La decisione globale di eliminare i secondi intercalari entro maggio 2027 segna un cambiamento cruciale, dando priorità alla stabilità ininterrotta della nostra infrastruttura digitale rispetto al tradizionale, ma dirompente, allineamento con l'imperfetta rotazione della Terra.
“Il tuo algoritmo” di Meta: più controllo o un black box dell’IA più profondo?
Il nuovo “Il tuo algoritmo” di Meta, basato sull'IA, promette un controllo utente senza precedenti sui feed, ma sosteniamo che rischia di rendere il sistema sottostante più opaco, non meno.
La copertura AI di Bitcoin: perché vince in ogni scenario economico
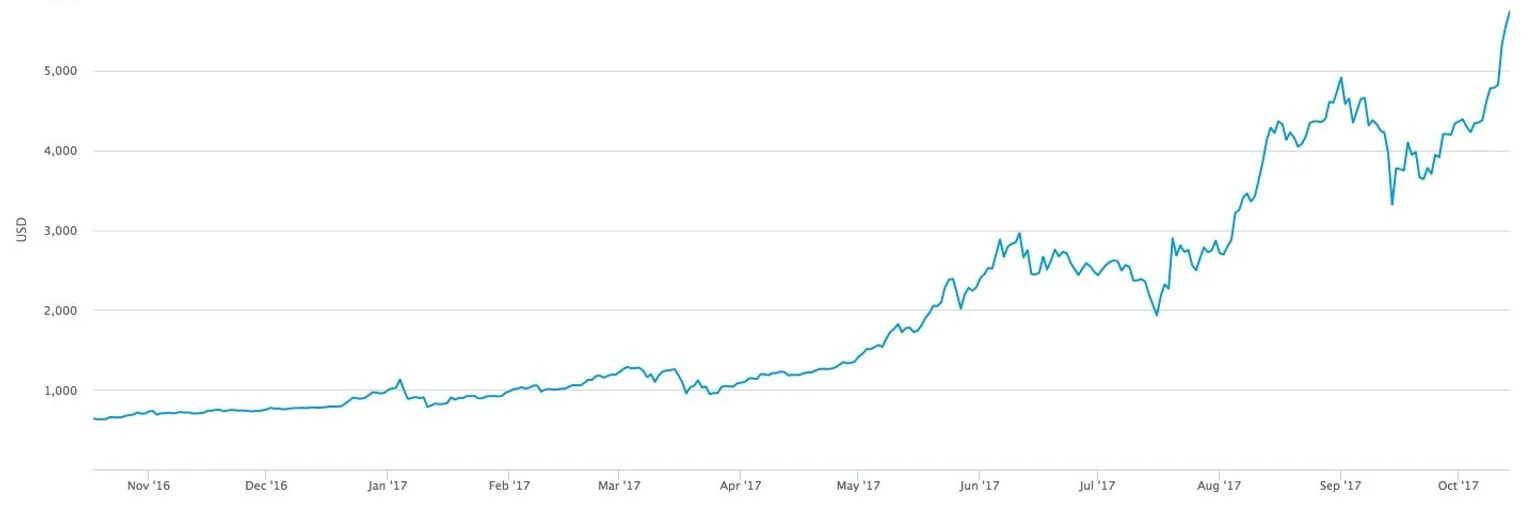
Il CIO di Bitwise, Matt Hougan, presenta un'argomentazione convincente: le caratteristiche uniche di Bitcoin gli assicurano di prosperare in ogni futuro economico guidato dall'AI, che si tratti di crescita esplosiva, crollo del mercato o evoluzione costante.