Death Plan Switch ist nützlich – aber kein vollständiger Nachlassplan
Ein selbst gehosteter Dead-Man’s-Switch macht Soloentwicklern eine unbequeme Wahrheit klar: Den Zugang zu bewahren ist nur die halbe Aufgabe; die andere Hälfte besteht darin zu entscheiden, was den Zugang verdient.
KI-generiertes Bild
Die unangenehmste Frage im Stack eines Soloentwicklers lautet nicht, ob der Server ausfallen wird. Es geht darum, was passiert, wenn die Person, die den Server versteht, nicht mehr verfügbar ist.
Genau darum geht es bei Death Plan Switch, einem selbst gehosteten „Dead-Man’s-Switch“, der auf Hacker News als kostenlos herunterladbares Tool für Soloentwickler vorgestellt wurde. Im Allgemeinen nutzt ein Dead-Man’s-Switch eine ausbleibende Bestätigung als Signal, um eine vorab definierte Aktion auszulösen. Das ist nützlich. Es bleibt jedoch gefährlich unvollständig, wenn wir die Zustellung mit einer vollständigen Planung verwechseln.
Das eigentliche Problem ist nicht der Tod, sondern eine undokumentierte Abhängigkeit
Ein digitaler Nachlass umfasst die Informationen, die nach dem Tod einer Person über sie verfügbar sind – darunter digitale Vermögenswerte, Online-Unterhaltungen, Fotos, Videos, Gaming-Profile und Websites, wie die Digital Legacy Association erklärt. Für einen Soloentwickler können dazu außerdem Quellcode, Zugangsdaten für Deployments, Domainregistrierungen, Cloud-Konten, Rechnungen, Verpflichtungen gegenüber Kunden und Wiederherstellungsschlüssel gehören.
Das häufigste Problem ist nicht unbedingt, dass diese Dinge verschlüsselt sind. Es ist, dass niemand weiß, dass sie existieren, wo sie gehostet werden oder was mit ihnen geschehen soll. Ein Projekt muss vielleicht archiviert werden. Ein Dienst muss möglicherweise abgeschaltet werden. Ein Kunde braucht womöglich eine Übergabe. Ein Familienmitglied benötigt vielleicht Zugriff auf Dokumente, aber auf keinen Fall auf Zugangsdaten für Produktionssysteme. Das sind unterschiedliche Ergebnisse – und ein einzelner Freigabemechanismus kann sie nicht alle sicher abbilden.
Deshalb ist das Konzept hinter Death Plan Switch auch über das konkrete Tool hinaus relevant. Es regt Entwickler dazu an, ihre persönliche Infrastruktur als Nachlass zu betrachten und nicht als Sammlung privater Experimente. Der Einzelbetreiber kann gleichzeitig Administrator, Maintainer, Ansprechpartner für die Abrechnung und Notfall-Support sein. Solange alles normal läuft, ist diese Bündelung effizient; wenn das nicht mehr der Fall ist, wird sie zum Risiko.
Unsere Einschätzung: Ein Switch sollte am besten als Notausgang verstanden werden, nicht als Testament.
Self-Hosting verbessert die Kontrolle – und konzentriert die Verantwortung
Es spricht einiges dafür, ein System für den digitalen Nachlass selbst zu hosten. Die Daten müssen nicht vollständig an einen Drittanbieter übergeben werden, und der Mechanismus lässt sich prüfen, anpassen und nach dem eigenen Modell betreiben. Das passt besonders gut zu Menschen, die ihre Infrastruktur ohnehin selbst verwalten.
Self-Hosting schafft jedoch auch einen scharfen Widerspruch: Die Person, die den Notausgang baut, kann die einzige sein, die ihn am Laufen halten kann. Wenn der Switch von einem einzigen Server, einer Domain, einem Backup, einem E-Mail-Konto oder einer einzigen Person abhängt, die die Wiederherstellungsphrase kennt, kann er genau dann ausfallen, wenn er gebraucht wird.
Die Sicherheit macht das Problem noch schwieriger. Ein Nachlassplan enthält besonders sensible Informationen, und die Personen, die nach einem Notfall Zugriff benötigen, verfügen möglicherweise nicht über die technischen Kenntnisse, um einen kryptografischen Ablauf zu überprüfen. Ein System, das für seinen Ersteller elegant ist, kann für einen Nachlassverwalter oder Angehörigen unbenutzbar sein. Noch schlimmer: Eine zu umfangreiche Datenfreigabe kann aus einer sorgfältig geplanten Übergabe eine dauerhafte Datenschutzverletzung machen.
Das ist der Zielkonflikt, den ein einfacher Switch unterschätzen kann: Kontrolle über die Infrastruktur ist nicht dasselbe wie Kontrolle über das Ergebnis. Ein sicherer Tresor, den niemand bedienen kann, ist praktisch eine verschlossene Kiste. Ein komfortabler Mechanismus, der alles freigibt, ist ein Sicherheitsvorfall, der nur auf eine Fehlaktivierung wartet.
Inaktivität ist ein Signal, kein Beweis für den Tod
Das Bild vom „Dead-Man’s-Switch“ bleibt einprägsam, aber Schweigen ist mehrdeutig. Ein Entwickler kann im Krankenhaus liegen, unterwegs sein, den Zugang zu einem Konto verloren haben, sich um einen familiären Notfall kümmern oder bewusst eine Pause einlegen. Eine ausbleibende Rückmeldung kann darauf hindeuten, dass sich etwas verändert hat; sie kann jedoch nicht beweisen, warum.
Deshalb ist eine schrittweise Eskalation sinnvoller als eine einmalige, unumkehrbare Freigabe. Zuerst sollte eine Warnung an den Eigentümer gehen, danach an eine vertrauenswürdige Kontaktperson – und bevor sensible Daten den Tresor verlassen, sollte es einen Wiederherstellungsweg geben. Außerdem sollte der Plan verschiedene Kategorien trennen: persönliche Erinnerungen, geschäftliche Unterlagen, betriebliche Anweisungen und Geheimnisse sollten nicht automatisch denselben Empfänger oder Zeitplan haben.
Plattformrichtlinien machen die Sache noch komplizierter. Eine Untersuchung der Funktionen für den digitalen Nachlass aus dem Jahr 2025 stellt fest, dass große Dienste den Nachlasszugang unterschiedlich handhaben: Einige bieten benannte Kontakte oder eine Gedenkseite an, während andere formelle Anfragen und Nachweise verlangen. Microsoft setzt demnach beispielsweise auf ein Verfahren für nächste Angehörige und nicht auf eine vergleichbare Einrichtung zu Lebzeiten. Ein selbst gehosteter Switch kann diese Bedingungen nicht außer Kraft setzen, nicht übertragbare Käufe nicht übertragen und keinen Zugriff auf ein Konto garantieren, das er nicht kontrolliert.
Die richtige Schlussfolgerung lautet nicht, dass Automatisierung grundsätzlich misstrauisch zu betrachten ist. Sie sollte lediglich eine engere Aufgabe bekommen.
Der beste Nachlassplan ist unspektakulär, mehrschichtig und wird regelmäßig erprobt
Für einen Soloentwickler sollte der erste Schritt eine Bestandsaufnahme sein und keine dramatische Nachricht, die für die Zukunft geplant wird. Halten Sie fest, was existiert, warum es wichtig ist, wo es liegt und wer sich darum kümmern soll. Erstellen Sie anschließend separate Anweisungen für Zugriff, Weiterbetrieb, Beendigung und Löschung.
Eine vertrauenswürdige Kontaktperson muss wissen, dass der Plan existiert und wie sie ihn in Gang setzt – nicht unbedingt jedes Geheimnis im Voraus. Ein Nachlassverwalter benötigt möglicherweise eine rechtliche Befugnis. Ein technischer Kollege braucht vielleicht genug Informationen, um einen Dienst weiterzubetreiben. Die Familie benötigt möglicherweise Fotos und Dokumente, aber keine Kundendaten. Diese Rollen sollten eindeutig festgelegt sein.
Die Digital Legacy Association weist darauf hin, dass Menschen für ihre eigenen Konten und Geräte Vorsorge treffen sollten, statt diese Verantwortung beiläufig einer externen Organisation zu überlassen. Das ist auch für Entwickler ein guter Rat. Ein Anbieter kann einen Tresor oder einen Ablauf bereitstellen, aber er kann nicht entscheiden, was ein unfertiges Projekt bedeutet, welche Verpflichtung Vorrang hat oder was privat bleiben sollte.
Death Plan Switch ist deshalb ein nützlicher Denkanstoß, aber keine vollständige Lösung. Soloentwickler sollten den Einsatz eines solchen Mechanismus für eine sorgfältig begrenzte Übergabe erwägen – allerdings erst, nachdem sie ihre Vermögenswerte dokumentiert, menschliche Verantwortlichkeiten zugewiesen, mehrere Bestätigungsschritte eingerichtet und die Wiederherstellung gemeinsam mit den vorgesehenen Empfängern getestet haben.
Das Urteil ist einfach: Automatisieren Sie die Warnung, nicht die Entscheidung. Ein digitaler Nachlass besteht nicht nur aus der Möglichkeit, einen Server zu entsperren, nachdem jemand nicht mehr da ist. Er ist eine Reihe von Entscheidungen, die die Abwesenheit dieser Person für alle, die sich anschließend mit dem System befassen müssen, weniger gefährlich macht.
Noch keine Themen: Eröffne das erste.
Weitere Artikel
Die Fragilität von GitHub: Warum wiederkehrende Ausfälle eine Abrechnung fordern
Wiederholte Vorfälle von eingeschränkter Verfügbarkeit auf GitHub, die kritische Dienste wie Actions und Pages betreffen, verdeutlichen ein beunruhigendes Muster für den zentralen Knotenpunkt der modernen Softwareentwicklung und werfen dringende Fragen zu Vertrauen und Ausfallsicherheit auf.
Das Ende der Schaltsekunden: Digitale Stabilität vor kosmischer Ausrichtung
Die globale Entscheidung, Schaltsekunden bis Mai 2027 abzuschaffen, markiert eine entscheidende Wende. Sie priorisiert die unerschütterliche Stabilität unserer digitalen Infrastruktur über die traditionelle, aber disruptive Ausrichtung an der ungleichmäßigen Erdrotation.
Metas 'Ihr Algorithmus': Mehr Kontrolle oder tiefere KI-Blackbox?
Metas neues KI-gesteuertes 'Ihr Algorithmus' verspricht beispiellose Nutzerkontrolle über Feeds. Wir argumentieren jedoch, dass es riskiert, das zugrunde liegende System undurchsichtiger statt transparenter zu machen.
Bitcoins KI-Absicherung: Warum er in jedem Szenario gewinnt
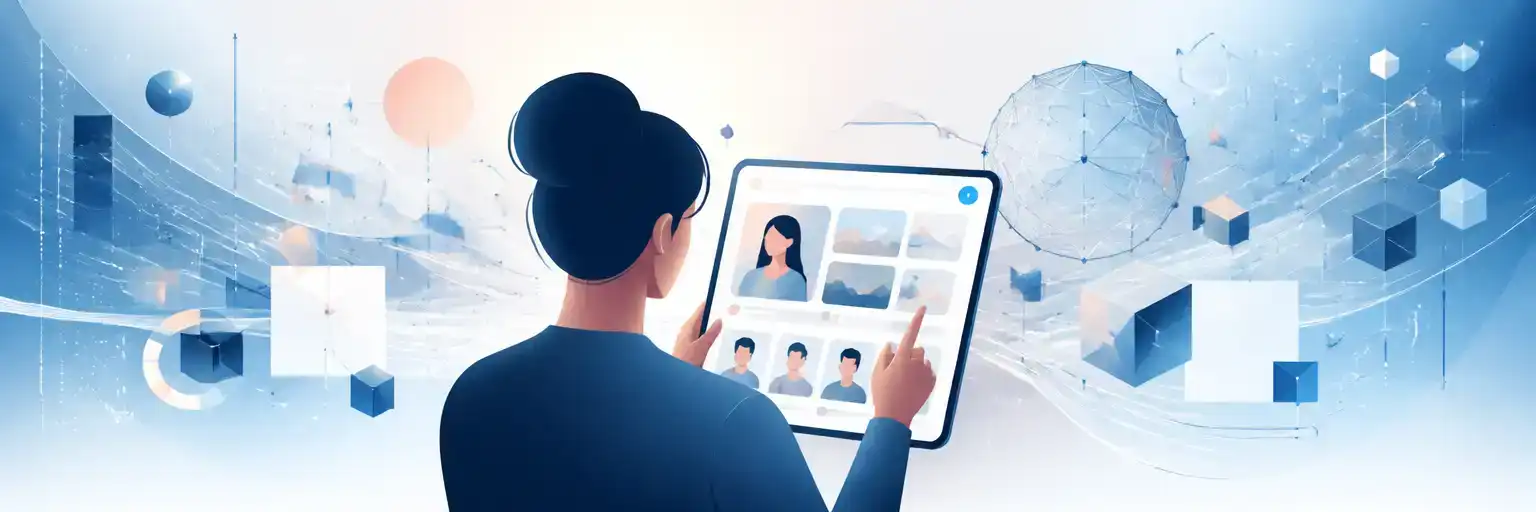
Bitwise CIO Matt Hougan legt ein überzeugendes Argument vor: Bitcoins einzigartige Eigenschaften sichern seinen Erfolg in jeder KI-gesteuerten Wirtschaftszukunft – sei es explosives Wachstum, ein Marktcrash oder eine stetige Evolution.