Quando uma identidade roubada vira prova: a CashApp precisa assumir
Uma mulher da Pensilvânia foi presa por causa de uma conta da CashApp aberta em seu nome por um golpista. Plataformas que deixam qualquer um se cadastrar devem arcar com esse risco, não as vítimas.
Imagem gerada por IA
Como se chama um sistema em que a pessoa que teve a identidade roubada é quem precisa provar que não fez aquilo, enquanto a empresa que guarda as provas diz que ela não pode vê-las porque não consegue provar que a conta é dela? Eficiente, se você é a empresa. Kafkiano, se você é ela.
Essa é a situação descrita pelo 404 Media. Numa tarde de abril, Amanda Smith abriu a porta e deu de cara com o departamento do xerife do norte da Pensilvânia. Eles tinham um mandado por fraude informática, por algo supostamente cometido no Arkansas, lugar onde ela diz nunca ter estado. Ela passou três noites na cadeia.
Segundo a reportagem, um golpista fez alguém no Facebook Marketplace enviar US$ 1.000 para uma conta da CashApp que ele controlava. A conta foi aberta com o número do Seguro Social e a data de nascimento de Smith. Ela diz que nunca usou a CashApp. Seis meses depois, o caso continua aberto, e a CashApp teria se recusado a dar qualquer informação sobre a conta porque ela não conseguiu provar que era a titular. Tudo isso é a versão dela dos fatos, conforme relatada; não vimos os documentos da acusação.
Uma identidade é uma alegação, não uma prova
O erro central é tratar dois dados, um número do Seguro Social e uma data de nascimento, como se fossem a pessoa. Não são. São coisas que podem ser descobertas, compradas ou roubadas. Se um aplicativo as aceita como suficientes para abrir uma conta que movimenta dinheiro, está tomando uma decisão de negócio: pouco atrito, mais cadastros. Tudo bem, até o atrito eliminado cair no colo de outra pessoa.
E aqui ele caiu no colo de Smith. A verificação de cadastro da plataforma, ao que parece, foi boa o bastante para abrir a conta, mas não para que acreditem em Smith quando ela diz que a conta não é dela. Na nossa avaliação, essa assimetria é a história inteira. A empresa confiou na identidade quando era conveniente e desconfia da pessoa real quando ela faz perguntas.
O beco sem saída é uma escolha de design
Olhe o ciclo. Para ver os dados da conta, ela precisa provar que é a dona. Ela não é a dona, e é exatamente essa a sua defesa. Assim, o único registro que poderia ajudar a inocentá-la, como a forma de abertura da conta ou o local de onde foi acessada, fica fora do seu alcance. As regras de privacidade existem por bons motivos, mas uma política que deixa de fora, num caso criminal, a pessoa cujo nome está na conta não protege a privacidade dela. Protege o processo da empresa.
O Ministério Público também merece escrutínio. Um mandado de prisão emitido entre estados para uma mulher que, pelo seu relato, nunca esteve perto do local sugere que um nome numa conta foi tratado como um vínculo forte. Achamos que a leitura sensata de um caso envolvendo aplicativo de pagamentos deveria começar com a pergunta: "isso pode ser roubo de identidade?" Nada de exótico num mundo em que, como diz a própria página de segurança da Cash App, golpes de falsa identidade são o tipo de fraude mais comum denunciado à FTC.
Quem deveria arcar com o ônus
As orientações da Cash App dizem aos usuários que os golpes funcionam porque são feitos para driblar o instinto das pessoas, e que cair em um não faz de você ingênuo. Concordamos. Mas a mesma lógica deve valer para cima. Smith não caiu em nada. Nem chegou a usar o produto. Se uma narrativa de prevenção a fraudes põe tanto peso na vigilância do usuário, não pode também dizer a quem nunca se cadastrou que deveria ter evitado isso.
Como seria uma regra justa? Nossa proposta, como opinião e não como lei: quando uma plataforma for avisada de que uma conta pode ter sido aberta com credenciais roubadas, ela deveria ser obrigada a preservar os registros e compartilhá-los rapidamente com a pessoa citada e com os investigadores, e a alertar as autoridades de que o roubo de identidade é plausível. Empresas que lucram com um cadastro fácil devem bancar o custo de verificar quem realmente está por trás de uma conta, e absorver o custo quando não o fazem.
Veredito
O caso de Smith é uma única conta, e não sabemos como terminará. Mas ele está em alta por um motivo: quase todo mundo que o lê consegue imaginar o próprio número do Seguro Social no formulário de cadastro de outra pessoa. Enquanto os aplicativos de pagamento não forem responsabilizados por quem deixam entrar, o suspeito mais barato continuará sendo o nome na conta. Isso é o mundo de cabeça para baixo. Quem projetou a porta deve responder por quem passa por ela.
Ainda não há temas: abra o primeiro.
Mais matérias
A proibição de IA da Etsy só funciona se ela provar quem fez o quê
A Etsy acerta ao banir anúncios feitos por bots e receitas e moldes gerados por IA. Mas só declarar fracassou por dois anos, e a mudança só importa se a origem for verificada.
O Death Plan Switch é útil — mas não pode ser todo o seu plano de legado
Um dead man’s switch auto-hospedado expõe uma verdade incômoda para desenvolvedores solo: preservar o acesso é só metade do trabalho; decidir o que merece acesso é o restante.
A fragilidade do GitHub: Por que interrupções recorrentes exigem uma reflexão
Incidentes repetidos de degradação de disponibilidade no GitHub, afetando serviços cruciais como Actions e Pages, destacam um padrão preocupante para o hub essencial do desenvolvimento de software moderno, levantando questões urgentes sobre confiança e resiliência.
Fim do Segundo Bissexto: Estabilidade Digital Vence o Alinhamento Cósmico
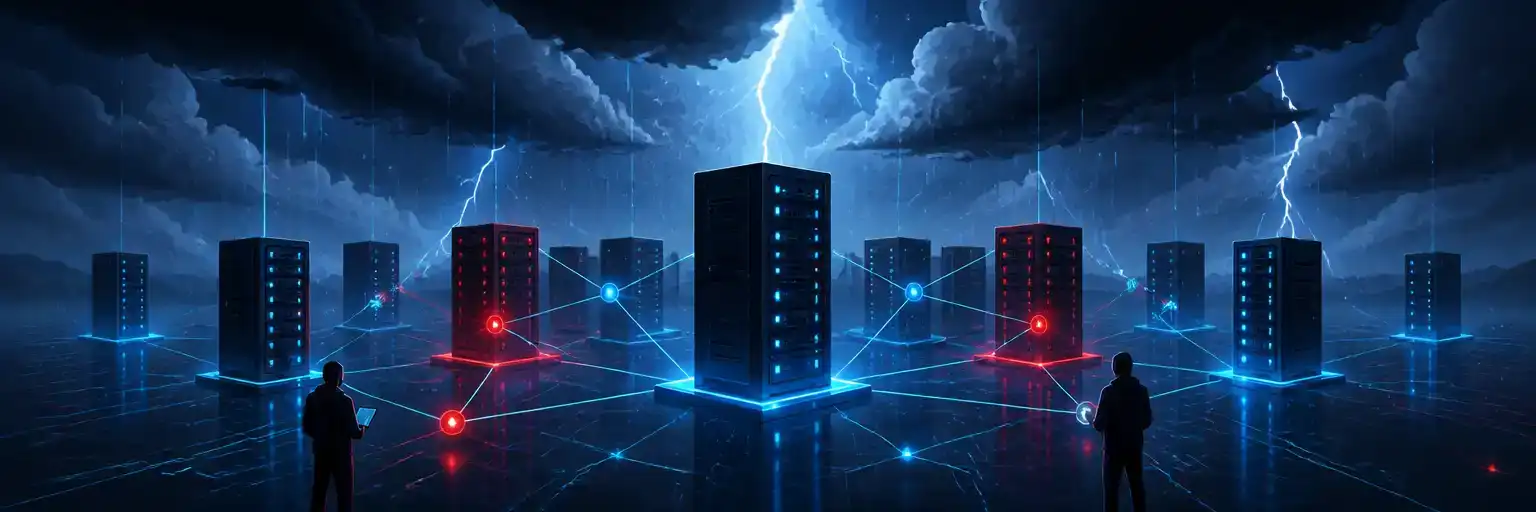
A decisão global de eliminar os segundos bissextos até maio de 2027 marca uma mudança crucial, priorizando a estabilidade inabalável da nossa infraestrutura digital em detrimento do alinhamento tradicional, porém disruptivo, com a rotação imperfeita da Terra.