Quand une identité volée devient une preuve : CashApp doit assumer
Une habitante de Pennsylvanie a été arrêtée à cause d’un compte CashApp ouvert à son nom par un escroc. Ce risque doit peser sur les plateformes qui laissent chacun s’inscrire, pas sur les victimes.
Image générée par IA
Comment appelle-t-on un système où la personne dont l’identité a été volée doit prouver qu’elle n’y est pour rien, alors que l’entreprise qui détient les preuves lui répond qu’elle ne peut pas les consulter, faute de pouvoir démontrer que le compte est à elle ? Efficace, si vous êtes l’entreprise. Kafkaïen, si vous êtes elle.
C’est la situation décrite par 404 Media. Un après-midi d’avril, Amanda Smith a ouvert sa porte à des agents du bureau du shérif, dans le nord de la Pennsylvanie. Ils avaient un mandat pour fraude informatique, pour des faits qui auraient été commis en Arkansas, où elle affirme n’être jamais allée. Elle a passé trois nuits en prison.
Selon l’enquête, un escroc a convaincu quelqu’un sur Facebook Marketplace d’envoyer 1 000 dollars vers un compte CashApp qu’il contrôlait. Le compte avait été ouvert avec le numéro de sécurité sociale et la date de naissance de Smith. Elle dit n’avoir jamais utilisé CashApp. Six mois plus tard, l’affaire est toujours ouverte, et CashApp refuserait de lui communiquer la moindre information sur le compte, parce qu’elle n’a pas pu prouver qu’elle en était la titulaire. Tout ceci est sa version des faits, telle que rapportée; nous n’avons pas vu les actes d’accusation.
Une identité est une déclaration, pas une preuve
L’erreur fondamentale est de traiter deux données, un numéro de sécurité sociale et une date de naissance, comme s’il s’agissait de la personne. Ce n’est pas le cas. Ce sont des informations que l’on peut connaître, acheter ou voler. Si une application les juge suffisantes pour ouvrir un compte qui fait circuler de l’argent, c’est un choix commercial: peu de friction, plus d’inscriptions. Pourquoi pas, tant que la friction supprimée ne retombe pas sur quelqu’un d’autre.
Or elle est retombée sur Smith. La vérification à l’inscription de la plateforme a apparemment suffi pour ouvrir le compte, mais pas pour que l’on croie Smith quand elle dit qu’il n’est pas à elle. À notre avis, cette asymétrie résume toute l’affaire. L’entreprise a fait confiance à l’identité quand cela l’arrangeait, et se méfie de la vraie personne quand elle pose des questions.
Le cercle vicieux est un choix de conception
Regardez la boucle. Pour voir les données du compte, elle doit prouver qu’il est à elle. Il n’est pas à elle, et c’est justement sa défense. La seule trace qui pourrait contribuer à la disculper, comme la manière dont le compte a été ouvert ou le lieu d’où il a été consulté, reste donc hors de sa portée. Les règles de confidentialité existent pour de bonnes raisons, mais une politique qui, dans une affaire pénale, ferme la porte à la personne dont le nom figure sur le compte ne protège pas sa vie privée. Elle protège la procédure de l’entreprise.
Le parquet mérite aussi sa part d’examen. Un mandat d’arrêt émis d’un État à l’autre contre une femme qui, selon son récit, n’a jamais été près des lieux laisse penser qu’un nom sur un compte a été traité comme un lien solide. Nous pensons que, dans une affaire d’application de paiement, le réflexe raisonnable serait de se demander d’abord: « Pourrait-il s’agir d’une usurpation d’identité ? » Ce n’est guère exotique dans un monde où, comme l’indique la page de sécurité de Cash App elle-même, les arnaques par usurpation d’identité sont le type de fraude le plus souvent signalé à la FTC.
Qui doit porter le fardeau
Les conseils de Cash App expliquent aux utilisateurs que les arnaques fonctionnent parce qu’elles sont conçues pour contourner l’instinct des gens, et que tomber dans le piège ne rend pas naïf. Nous sommes d’accord. Mais la même logique devrait s’appliquer vers le haut. Smith n’est tombée dans aucun piège. Elle n’a même pas utilisé le produit. Si un discours de prévention de la fraude fait reposer autant de poids sur la vigilance de l’utilisateur, il ne peut pas aussi dire à une personne qui ne s’est jamais inscrite qu’elle aurait dû l’empêcher.
À quoi ressemblerait une règle équitable ? Notre proposition, à titre d’opinion et non de loi: lorsqu’une plateforme est informée qu’un compte a pu être ouvert avec des identifiants volés, elle devrait être tenue de conserver les enregistrements et de les communiquer rapidement à la personne nommée et aux enquêteurs, et de signaler aux forces de l’ordre que l’usurpation d’identité est plausible. Les entreprises qui profitent d’une inscription facile devraient financer le coût de la vérification de la personne réellement derrière un compte, et en assumer le coût lorsqu’elles ne le font pas.
Verdict
L’affaire Smith concerne un seul compte, et nous ignorons comment elle se terminera. Mais elle fait parler d’elle pour une raison: presque tous ceux qui la lisent peuvent imaginer leur propre numéro de sécurité sociale dans le formulaire d’inscription de quelqu’un d’autre. Tant que les applications de paiement ne seront pas tenues responsables de ceux qu’elles laissent entrer, le suspect le moins coûteux restera le nom inscrit sur le compte. C’est l’inverse de ce qu’il faudrait. Celui qui a conçu la porte doit répondre de ceux qui la franchissent.
Aucun sujet pour l’instant : lancez le premier.
Plus d'articles
L’interdiction de l’IA chez Etsy ne marche que si la plateforme prouve qui a fait quoi
Etsy a raison d’interdire les annonces conçues par des bots et les recettes ou patrons générés par IA. Mais la simple déclaration a échoué pendant deux ans : sans vérification de l’origine, rien ne changera.
Death Plan Switch est utile, mais ne peut pas constituer tout votre legs numérique
Un dead man’s switch auto-hébergé révèle une vérité difficile pour les développeurs indépendants : préserver l’accès n’est que la moitié du travail ; décider à qui et à quoi donner accès constitue le reste.
La fragilité de GitHub : pourquoi les pannes récurrentes exigent une réévaluation
Les incidents répétés de dégradation de la disponibilité sur GitHub, affectant des services essentiels comme Actions et Pages, mettent en lumière une tendance préoccupante pour le hub central du développement logiciel moderne, soulevant des questions urgentes sur la confiance et la résilience.
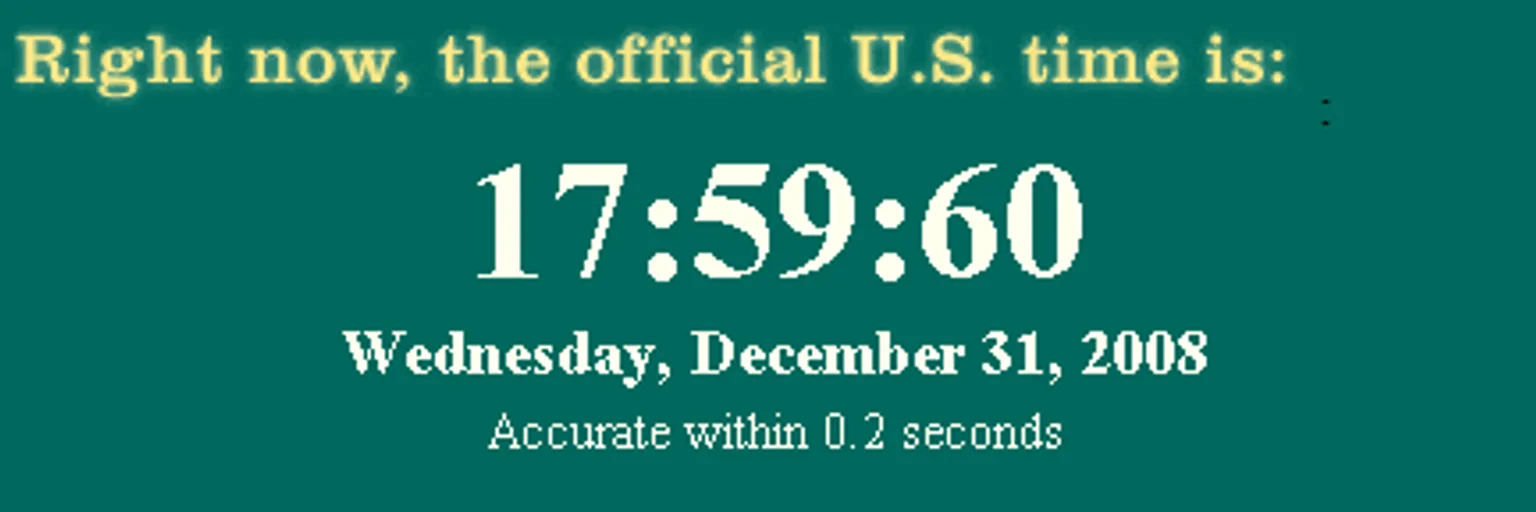
La fin des secondes intercalaires : la stabilité numérique prime sur l'alignement cosmique
La décision mondiale d'éliminer les secondes intercalaires d'ici mai 2027 marque un tournant majeur, priorisant la stabilité inébranlable de notre infrastructure numérique sur l'alignement traditionnel, mais perturbateur, avec la rotation imparfaite de la Terre.